Mắt thấy, tai nghe vẫn bị lừa
Nổi lên trong thời gian gần đây là sự xuất hiện các đường dây sản xuất, mua bán phần mềm, thiết bị giúp vượt qua xác thực sinh trắc học bị Công an TP Hà Nội và Thanh Hóa triệt phá.
Một trong những phương thức của các đối tượng cầm đầu đường dây là mua mã nguồn phần mềm từ một đối tượng người nước ngoài thông qua ứng dụng Telegram, sau đó sử dụng các công cụ AI để chỉnh sửa, Việt hóa và hoàn thiện trước khi bán riêng phần mềm hoặc cài đặt sẵn trên các thiết bị điện tử để cung cấp cho khách hàng.
Ngoài ra, các đối tượng còn sử dụng công cụ có chức năng tinh vi: điều hướng và chiếm quyền điều khiển để can thiệp trực tiếp vào camera điện thoại di động của bị hại; vượt bảo mật nhận diện sinh trắc học.
Khi hệ thống ngân hàng yêu cầu quét khuôn mặt trực tiếp, công cụ này sẽ chặn camera thật và thay thế bằng việc truy cập vào kho ảnh trong máy, chọn ảnh chân dung sẵn có của chủ tài khoản để đưa vào hệ thống xác thực.
Đại tá Nguyễn Bá Sơn, Phó Cục trưởng Cục An ninh mạng (Bộ Công an) cho biết, năm 2025, lực lượng chức năng ghi nhận hơn 500.000 hoạt động tấn công mạng nhằm vào các hệ thống thông tin, trong đó có những hệ thống trọng yếu quốc gia.
Đáng chú ý, trong 6 tháng đầu năm 2026, gần 1.000 vụ lừa đảo chiếm đoạt tài sản trên không gian mạng được ghi nhận với thiệt hại lên đến hàng ngàn tỷ đồng.
Tội phạm mạng ngày càng tận dụng AI để rút ngắn thời gian tìm kiếm lỗ hổng, xây dựng phương án tấn công các hệ thống tài chính, ngân hàng. Bên cạnh đó, mã độc tống tiền (ransomware), hành vi phát tán thông tin sai sự thật nhằm gây rối loạn hoạt động tài chính cũng là những nguy cơ đáng lo ngại.
Thời gian qua, sự phối hợp giữa Bộ Công an và ngành ngân hàng đạt một số kết quả đáng chú ý. Trong đó, hệ thống giám sát của Ngân hàng Nhà nước đã kết nối với gần 100 tổ chức tài chính tại Việt Nam, ghi nhận hơn 668.000 tài khoản có dấu hiệu vi phạm pháp luật, gồm tài khoản ngân hàng, ví điện tử và tài khoản trung gian thanh toán.
Các ngân hàng cũng phát đi hàng triệu cảnh báo, thu hồi và tạm dừng dòng tiền liên quan đến tội phạm mạng với giá trị hàng ngàn tỷ đồng.
Thêm lớp bảo mật, nâng cao cảnh giác
Trước các thủ đoạn lừa đảo ngày càng tinh vi, ngành ngân hàng đang chuyển mạnh sang phòng ngừa chủ động, tăng cường phối hợp với Bộ Công an trong đối chiếu và làm sạch dữ liệu, xác thực sinh trắc học và cảnh báo giao dịch bất thường.
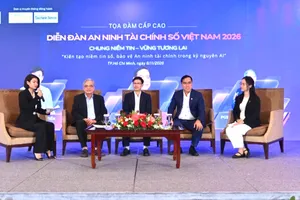
Phát biểu tại Diễn đàn An ninh Tài chính số Việt Nam năm 2026, đồng chí Trương Minh Huy Vũ, Phó Chủ tịch UBND TPHCM nhấn mạnh, an ninh tài chính số có ý nghĩa quan trọng đối với mục tiêu phát triển kinh tế số và Trung tâm Tài chính quốc tế. Đến năm 2030, TPHCM đặt mục tiêu kinh tế số đóng góp khoảng 30% vào nền kinh tế.
Để thu hút các định chế tài chính và dòng vốn quốc tế, thành phố phải xây dựng được hạ tầng công nghệ an toàn, bảo vệ dữ liệu và tài sản của nhà đầu tư. Theo đó, TPHCM tiếp tục hoàn thiện, cụ thể hóa cơ chế thử nghiệm có kiểm soát đối với thanh toán xuyên biên giới, blockchain (chuỗi khối) và tài sản số. Đồng thời phát triển hạ tầng dữ liệu, AI và chuẩn bị những dự án cụ thể để thu hút các quỹ đầu tư chuyên đề về công nghệ, chuyển đổi số.
Theo Ngân hàng Nhà nước (NHNN), tính đến ngày 2-10-2026, toàn ngành đã đối chiếu sinh trắc học hơn 178 triệu hồ sơ khách hàng thông qua CCCD gắn chip hoặc VNeID, đạt 100% số tài khoản có phát sinh giao dịch trên kênh số.
Ngành chức năng đã làm sạch 147 triệu thuê bao di động; NHNN phong tỏa hơn 400 tài khoản lừa đảo từ dữ liệu tố giác trực tuyến trên VNeID.
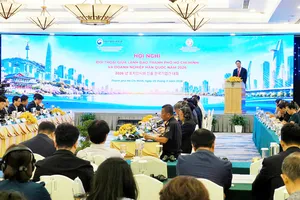
Tại Diễn đàn An ninh Tài chính số Việt Nam năm 2026 do Hiệp hội An ninh mạng quốc gia phối hợp với Công ty CP Tổ hợp Truyền thông Việt Nam Đầu Tư tổ chức tại TPHCM ngày 6-11, ông Hoàng Minh Tiến, Phó Cục trưởng Cục Công nghệ thông tin (NHNN) cho biết, sau 1 năm vận hành, Hệ thống thông tin hỗ trợ quản lý, giám sát và phòng ngừa rủi ro gian lận trong hoạt động thanh toán (SIMO) đã gửi cảnh báo đến khách hàng 5,8 triệu lượt; gần 1,9 triệu lượt khách hàng tạm dừng hoặc hủy giao dịch, với tổng giá trị gần 7.200 tỷ đồng.
Ông Lê Hoàng Chính Quang, Cục trưởng Cục Công nghệ thông tin (NHNN), nhìn nhận, việc tội phạm sử dụng AI giả mạo hình ảnh, giọng nói để vượt qua các lớp xác thực sinh trắc học là thách thức thường trực.
Các ngân hàng phải tăng cường giám sát, phát hiện và ngăn chặn tấn công, khai thác lỗ hổng, mã độc, truy cập trái phép, rò rỉ dữ liệu; thường xuyên kiểm thử xâm nhập, diễn tập ứng cứu và khôi phục hệ thống khi xảy ra sự cố, bảo đảm hoạt động liên tục.
Đối với ứng dụng Mobile Banking, NHNN yêu cầu tăng cường khả năng phát hiện và tự động dừng hoạt động trên thiết bị đã bị can thiệp, ứng dụng bị chỉnh sửa hoặc có phần mềm can thiệp trái phép. Công nghệ chống giả mạo sinh trắc học phải đáp ứng tiêu chuẩn quốc tế ISO 30107 cấp độ 2.
Theo ông Lê Hoàng Chính Quang, dù hệ thống ngân hàng tăng cường bảo mật, người sử dụng vẫn là mắt xích quan trọng trong phòng chống lừa đảo. Người dân cần ghi nhớ nguyên tắc: thấy đúng số, nghe đúng giọng, nhìn đúng mặt vẫn phải kiểm chứng.
Khi nhận được yêu cầu chuyển tiền, người dùng cần gọi lại cho người thân hoặc đối tác qua số điện thoại đã lưu, không sử dụng số do người vừa gọi cung cấp. Tuyệt đối không cung cấp mật khẩu, mã PIN, OTP; không quay video khuôn mặt hoặc thực hiện xác thực sinh trắc học theo yêu cầu của người lạ; không truy cập đường link, quét mã QR không rõ nguồn gốc hoặc cài ứng dụng ngoài kho chính thức.
Theo ông Phạm Anh Tuấn, Vụ trưởng Vụ Thanh toán (NHNN), xác thực sinh trắc học chỉ là một trong những biện pháp phòng ngừa, không phải giải pháp duy nhất. Trong bối cảnh AI và công nghệ Deepfake phát triển nhanh, bảo vệ dữ liệu cá nhân và kiểm soát giao dịch vẫn giữ vai trò quan trọng.
Để tăng cường bảo mật, dự kiến vào đầu năm 2027, các ngân hàng sẽ cung cấp công cụ để khách hàng chủ động đăng ký hạn mức giao dịch, đồng thời áp dụng cơ chế trì hoãn tối thiểu 24 giờ đối với giao dịch chuyển tiền đến tài khoản mà khách hàng nhận tiền lần đầu trong vòng một năm.
Khoảng thời gian này giúp người dùng kiểm tra thông tin, xác minh với người thân hoặc ngân hàng trước khi giao dịch được thực hiện.
Đại tá Nguyễn Bá Sơn nhấn mạnh, cần sớm chuyển từ tư duy xử lý sự cố sang chủ động bảo đảm an ninh ngay từ khâu thiết kế, xây dựng và vận hành hệ thống công nghệ.
Đồng thời cần tăng cường phối hợp, chia sẻ thông tin giữa cơ quan quản lý và lực lượng thực thi pháp luật; đẩy mạnh nghiên cứu, ứng dụng AI trong phòng thủ mạng, mật mã hậu lượng tử và các sản phẩm an ninh mạng do doanh nghiệp Việt Nam phát triển.
* Bộ trưởng Bộ Công an LƯƠNG TAM QUANG:
Quy định cụ thể các giao dịch điện tử trực tuyến có rủi ro cao
Cơ chế phòng ngừa rủi ro trong việc giả mạo danh tính trên môi trường điện tử đã được đề xuất trong dự thảo Luật Định danh và xác thực điện tử.
Theo đó, cơ quan, tổ chức, cá nhân sử dụng tài khoản giao dịch điện tử để giao dịch điện tử trực tuyến trong các lĩnh vực chứng khoán, viễn thông, ngân hàng, bưu chính, thương mại điện tử, khám bệnh, chữa bệnh, trung gian thanh toán ví điện tử, tài sản mã hóa, trò chơi điện tử trực tuyến, dịch vụ đăng ký cho thuê và sử dụng tên miền và các lĩnh vực khác có rủi ro cao hoặc phát sinh nghĩa vụ pháp lý quan trọng phải xác thực với danh tính điện tử quốc gia và liên kết tài khoản giao dịch điện tử với danh tính điện tử đó.
Luật cũng giao bộ trưởng, thủ trưởng cơ quan ngang bộ quy định cụ thể các giao dịch điện tử trực tuyến thuộc lĩnh vực khác có rủi ro cao hoặc phát sinh nghĩa vụ pháp lý quan trọng, bảo đảm phù hợp với đặc thù của từng ngành.
* Đại biểu Quốc hội TRIỆU THỊ NGỌC DIỄM (Đoàn TP Cần Thơ):
Xem xét luật hóa hành vi giả mạo yếu tố sinh trắc học
Hiện nay, tội phạm mạng thường xuyên thu thập, mua, bán dữ liệu khuôn mặt, giọng nói, mã OTP của người dân để vượt qua bước xác thực dù không trực tiếp sửa đổi dữ liệu gốc trong hệ thống.
Do đó, để “bịt” lỗ hổng này, dự thảo luật sắp tới cần đưa “yếu tố xác thực điện tử” vào phạm vi bảo vệ để vừa bảo đảm đầy đủ 3 nhóm yếu tố được dùng để xác nhận danh tính điện tử của đối tượng, vừa phù hợp với thực tế đang diễn ra.
Thực tiễn cho thấy đã xuất hiện các nhóm đối tượng chuyên viết phần mềm can thiệp như camera ảo, cung cấp dịch vụ Deepfake vượt qua bước nhận diện sinh trắc học của ngân hàng và ví điện tử để bán cho các đường dây lừa đảo.
Do đó, cần xem xét luật hóa hành vi “sản xuất, phát tán, mua bán, cung cấp công cụ, phần mềm, thiết bị chuyên dùng để giả mạo yếu tố sinh trắc học” hoặc “vô hiệu hóa quy trình xác thực điện tử” vào các quy định có liên quan.
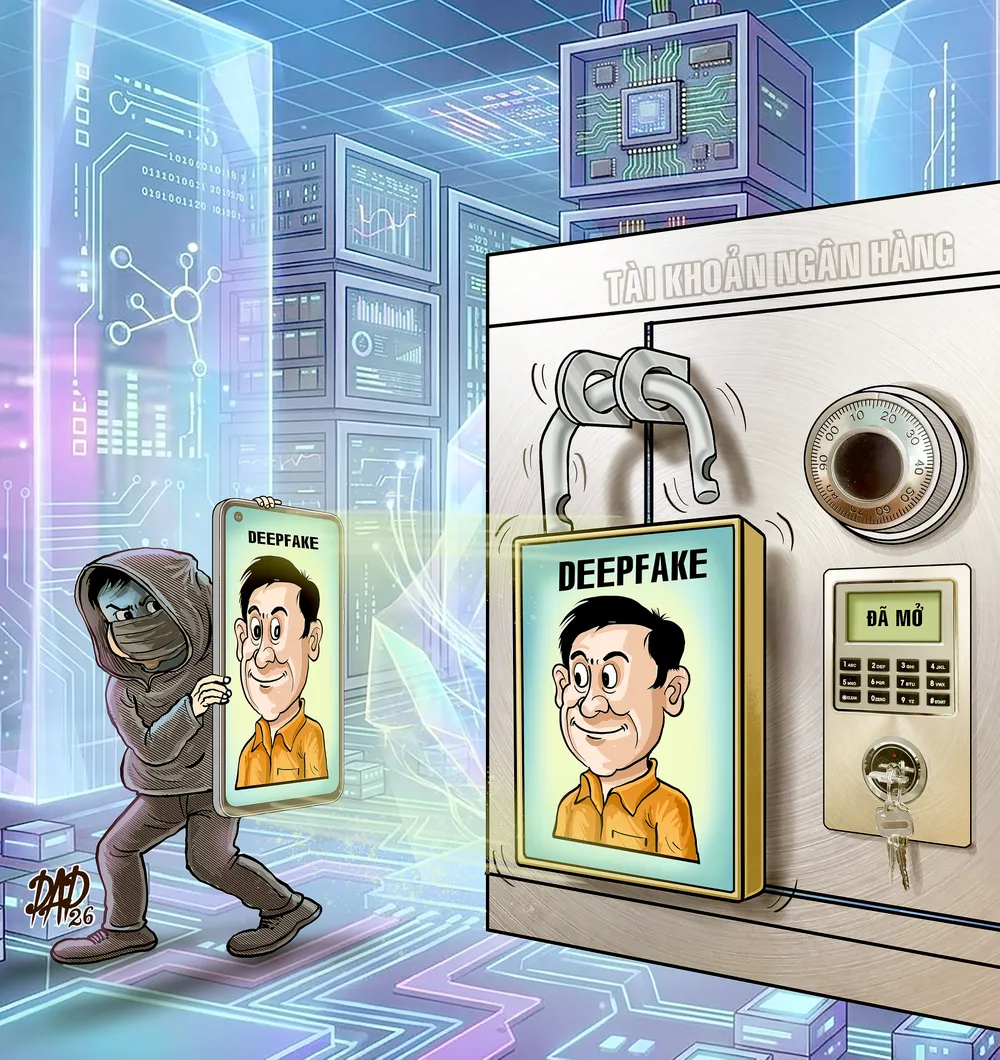
Kẻ gian lợi dụng công nghệ deepfake để tạo ra các hình ảnh, khuôn mặt giả mạo nhằm qua mặt hệ thống bảo mật và đánh lừa người dùng